مقدمه: ورود به عصر جدید نبرد دیجیتال
با نزدیک شدن به سال ۲۰۲۶، مرزهای میان دنیای فیزیکی و دیجیتال به طور کامل محو شدهاند. تکنولوژیهایی که زمانی علمی-تخیلی به نظر میرسیدند، اکنون ستون فقرات اقتصاد جهانی را تشکیل میدهند. اما این وابستگی مطلق به تکنولوژی، سطح جدیدی از ریسک را برای سازمانها و افراد ایجاد کرده است. در سال ۲۰۲۶، امنیت سایبری دیگر یک بخش از فناوری اطلاعات نیست، بلکه هسته اصلی بقای استراتژیک هر نهاد محسوب میشود.
تغییر پارادایم از حملات ساده و هدفمند به سمت حملات خودکار، هوشمند و گسترده، نشاندهنده تغییر ماهیت تهدیدات است. ما در دورانی هستیم که مهاجمان از همان ابزارهایی استفاده میکنند که مدافعان برای امنیت استفاده میکنند. این مقاله به بررسی دقیقترین و حیاتیترین روندهای امنیت سایبری در سال ۲۰۲۶ میپردازد.
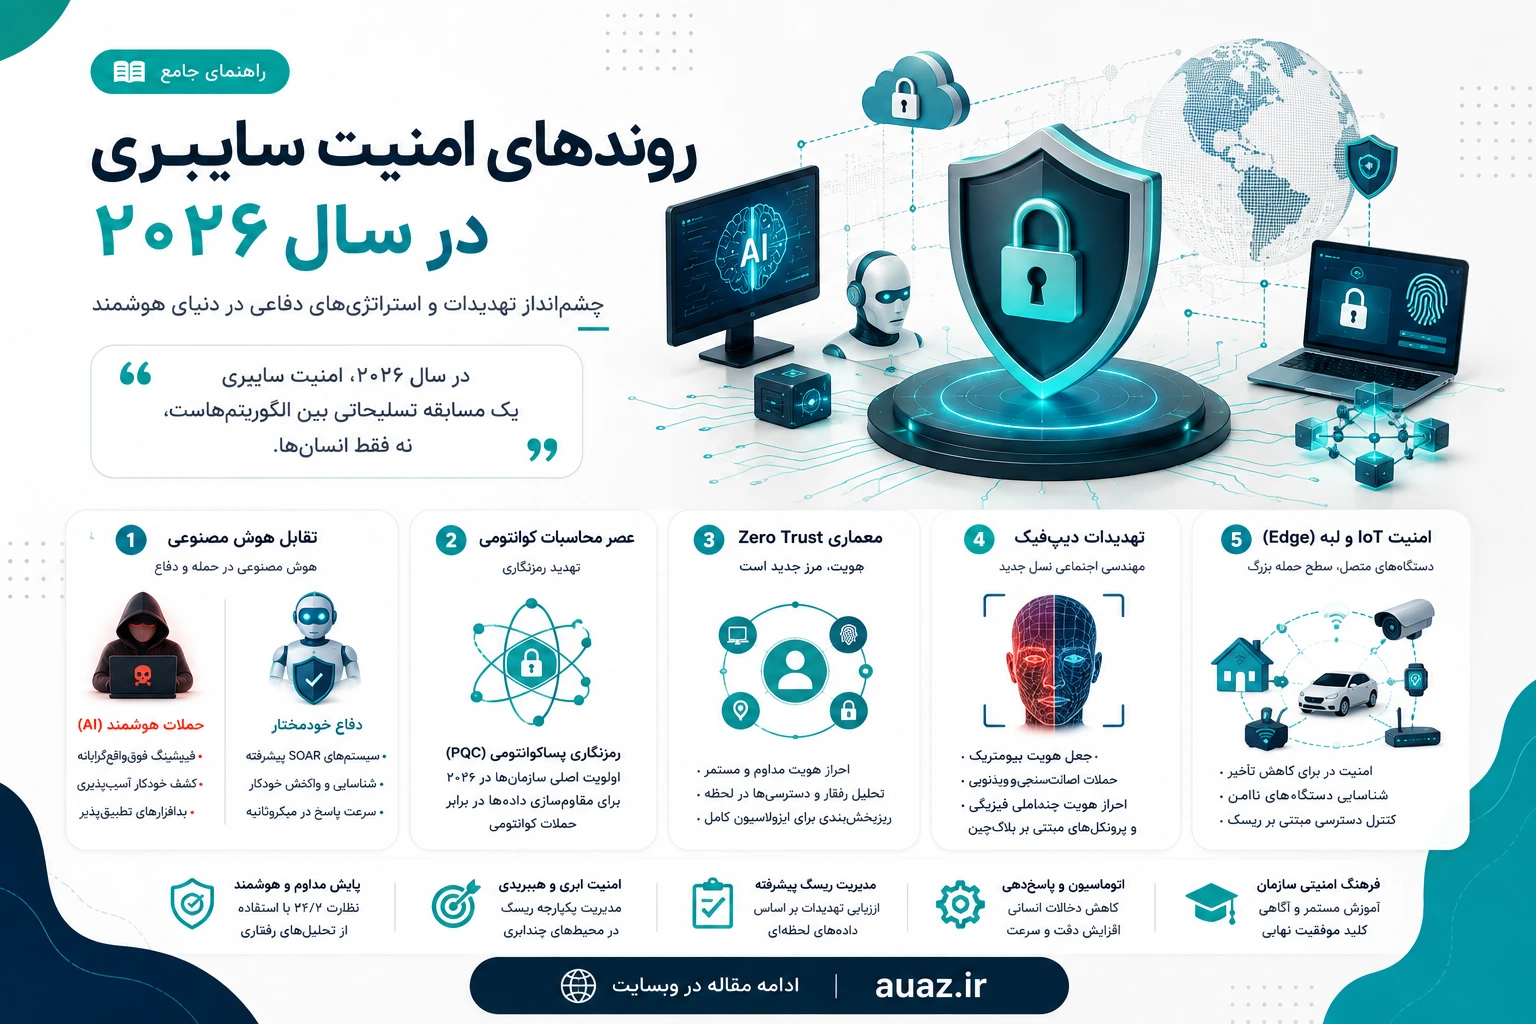
"در سال ۲۰۲۶، امنیت سایبری یک مسابقه تسلیحاتی بین الگوریتمهاست، نه فقط انسانها."
۱. تقابل هوش مصنوعی: هوش مصنوعی در خدمت مهاجمان و مدافعان
یکی از برجستهترین روندهای سال ۲۰۲۶، گسترش بیسابقه هوش مصنوعی مولد (Generative AI) در عرصه سایبری است. ما شاهد یک دوره "تقابل هوش مصنوعی" هستیم.
۱.۱ حملات هوشمند و خودکار (AI-Driven Attacks)
مهاجمان در سال ۲۰۲۶ از مدلهای زبانی بزرگ (LLMs) بسیار پیشرفتهای استفاده میکنند که قادرند:
- فیشینگ فوقواقعگرایانه: تولید ایمیلها و پیامهایی که از نظر لحن، زبان و بافت فرهنگی غیرقابل تشخیص از نوشتههای انسانی هستند.
- کشف خودکار آسیبپذیری: ابزارهای هوش مصنوعی که میتوانند در کسری از ثانیه میلیونها خط کد را اسکن کرده و حفرههای امنیتی (Zero-day) را پیدا کنند.
- بدافزارهای تطبیقپذیر: بدافزارهایی که با تحلیل محیط سیستم هدف، خود را تغییر میدهند تا توسط آنتیویروسها شناسایی نشوند.
Example: AI-driven polymorphic malware can change its signature in real-time to evade detection.۱.۲ دفاع خودمختار (Autonomous Defense)
در مقابل، سیستمهای دفاعی نیز به هوش مصنوعی مجهز شدهاند. سیستمهای SOAR (Security Orchestration, Automation, and Response) در سال ۲۰۲۶ به سطح جدیدی از خودمختاری رسیدهاند. این سیستمها قادرند بدون دخالت انسان، حملات را شناسایی، محاصره و خنثی کنند. سرعت پاسخگویی از میلیثانیه به میکروثانیه رسیده است.
۲. عصر محاسبات کوانتومی و تهدید رمزنگاری
با پیشرفت سختافزارهای کوانتومی، سال ۲۰۲۶ سالی است که سازمانها با واقعیت تلخ "روز کوانتومی" (Q-Day) روبرو میشوند. قدرت محاسباتی ماشینهای کوانتومی توانایی شکستن پروتکلهای فعلی مانند RSA و ECC را پیدا کرده است.
۲.۱ رمزنگاری پساکوانتومی (Post-Quantum Cryptography)
بزرگترین اولویت امنیتی در سال ۲۰۲۶، گذار به استانداردهای رمزنگاری پساکوانتومی (PQC) است. سازمانها باید تمام دادههای حساس خود را با الگوریتمهایی که در برابر حملات کوانتومی مقاوم هستند، بازسازی کنند. عدم اقدام در این زمینه به معنای از دست رفتن تمام حریم خصوصی در آیندهای نزدیک است.
۳. تکامل معماری Zero Trust: هویت، مرز جدید است
مفهوم "مرز شبکه" در سال ۲۰۲۶ دیگر معنایی ندارد. با گسترش کار از راه دور و استفاده از ابزارهای ابری، استراتژی Zero Trust (اعتماد صفر) از یک پیشنهاد به یک ضرورت مطلق تبدیل شده است.
۳.۱ احراز هویت مداوم و مستمر
در مدل Zero Trust سال ۲۰۲۶، احراز هویت تنها در لحظه ورود انجام نمیشود. سیستم به طور مداوم رفتار کاربر، مکان، نوع دستگاه و الگوهای دسترسی را بررسی میکند. اگر یک کاربر ناگهان رفتاری غیرعادی نشان دهد (مثلاً دسترسی به فایلهایی که قبلاً هرگز ندیده)، دسترسی او بلافاصله قطع میشود.
۳.۲ ریزبخشبندی (Micro-segmentation)
برای جلوگیری از حرکت عرضی (Lateral Movement) مهاجمان در شبکه، سازمانها از ریزبخشبندی پیشرفته استفاده میکنند. این کار باعث میشود که حتی اگر یک بخش از شبکه آلوده شود، سایر بخشها کاملاً ایزوله و امن باقی بمانند.
۴. تهدیدات دیپفیک و مهندسی اجتماعی نسل جدید
در سال ۲۰۲۶، چشمها و گوشها دیگر قابل اعتماد نیستند. تکنولوژیهای Deepfake به چنان کیفیتی رسیدهاند که جعل صدا و چهره در تماسهای ویدئویی زنده برای کلاهبرداریهای مالی بسیار رایج شده است.
- جعل هویت بیومتریک: مهاجمان با استفاده از تصاویر و صداهای تولید شده توسط هوش مصنوعی، سیستمهای احراز هویت بیومتریک را دور میزنند.
- حملات اصالتسنجی: هدف قرار دادن فرآیندهای تایید هویت در بانکها و سازمانهای دولتی از طریق جعل ویدئویی.
برای مقابله با این تهدید، سازمانها به سمت استفاده از اعتبارسنجی چندعاملی فیزیکی و پروتکلهای تایید هویت مبتنی بر بلاکچین حرکت کردهاند.
۵. امنیت اینترنت اشیاء (IoT) و محاسبات لبهای (Edge Computing)
با میلیاردها دستگاه متصل به شبکه، سطح حمله (Attack Surface) به طرز چشمگیری افزایش یافته است. دستگاههای هوشمند خانگی، خودروهای خودران و تجهیزات پزشکی، اهداف بسیار آسیبپذیری هستند.
۵.۱ امنیت در لبه (Edge Security)
... ادامه مقاله در وبسایت AUAZ.ir
گفتوگو
دیدگاهها(۰)