مقدمه: چرا امنیت سرور لینوکس اهمیت حیاتی دارد؟
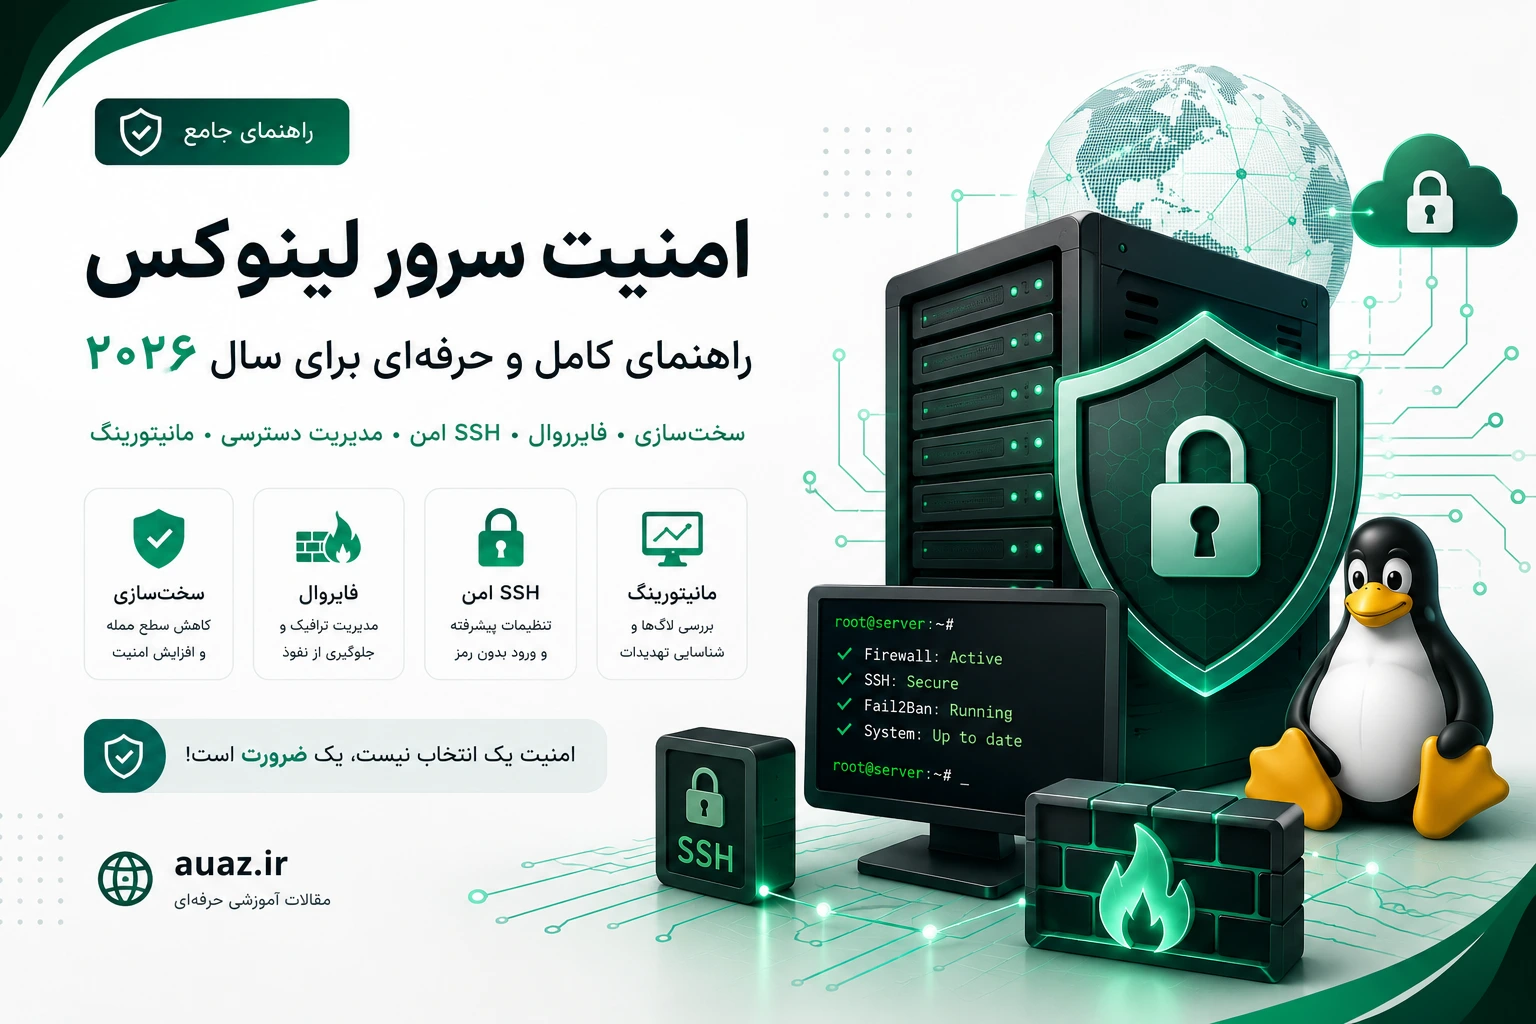
در دنیای امروز که زیرساختهای ابری و وبسایتهای بزرگ بر پایه توزیعهای مختلف لینوکس بنا شدهاند، امنیت سرور لینوکس دیگر یک انتخاب نیست، بلکه یک ضرورت مطلق است. اگرچه لینوکس به دلیل ساختار امن و مدیریت دقیق دسترسیها شهرت دارد، اما این بدان معنا نیست که در برابر حملات مصون است. هکرها همواره به دنبال یافتن حفرههای امنیتی در پیکربندیهای نادرست، نرمافزارهای قدیمی و مدیریت ضعیف دسترسیها هستند.
یک سرور ناامن میتواند منجر به سرقت دادههای حساس، توقف سرویسها (DDoS)، استفاده از منابع شما برای استخراج ارز دیجیتال و یا حتی تبدیل سرور شما به بخشی از یک شبکه Botnet شود. در این مقاله، ما با رویکردی گامبهگام و بر اساس اصول EEAT (تجربه، تخصص، اعتبار و اعتماد)، به بررسی عمیق لایههای مختلف امنیتی میپردازیم.
"امنیت یک محصول نیست، بلکه یک فرآیند مداوم است. شما هرگز نمیتوانید بگویید سرور من کاملاً امن است؛ شما فقط میتوانید بگویید که در حال تلاش برای ایمنتر کردن آن هستید."
۱. استراتژیهای اولیه سختسازی (Hardening)
اولین قدم در امنیت، کاهش سطح حمله (Attack Surface) است. هر سرویس یا پورت اضافهای که باز باشد، یک درب ورودی احتمالی برای مهاجم است.
۱.۱ مدیریت کاربران و اصل حداقل دسترسی (Least Privilege)
یکی از بزرگترین اشتباهات، کار کردن مداوم با کاربر root است. کاربر root دارای قدرت مطلق در سیستم است و اگر اکانت او هک شود، کل سرور از دست رفته است.
- ایجاد کاربران محدود: همیشه برای هر کاربر یا سرویس، یک کاربر مجزا با دسترسیهای محدود ایجاد کنید.
- استفاده از sudo: به جای ورود مستقیم با root، از دستور
sudoبرای انجام کارهای مدیریتی استفاده کنید. - حذف کاربران غیرضروری: هر کاربری که دیگر نیاز به دسترسی ندارد را فوراً حذف کنید.
برای اضافه کردن یک کاربر جدید و دادن دسترسی sudo، از دستورات زیر استفاده کنید:
sudo adduser username
sudo usermod -aG sudo username
۱.۲ امنیت پروتکل SSH (Secure Shell)
SSH دروازه اصلی مدیریت سرور است. اگر این دروازه ضعیف باشد، تمام تلاشهای دیگر بیفایده خواهد بود. برای ایمنسازی SSH مراحل زیر را دنبال کنید:
- غیرفعال کردن ورود مستقیم Root: در فایل
/etc/ssh/sshd_configمقدارPermitRootLoginرا بهnoتغییر دهید. - تغییر پورت پیشفرض: پورت ۲۲ هدف اصلی تمام باتهای هکر است. تغییر آن به یک پورت غیرمعمول (مثلاً ۲۲۴۴) میتواند حجم حملات Brute-force را به شدت کاهش دهد.
- استفاده از کلیدهای SSH (SSH Keys): به جای پسورد، حتماً از کلیدهای عمومی و خصوصی استفاده کنید. ورود با پسورد را به کلی غیرفعال کنید (
PasswordAuthentication no). - محدود کردن کاربران مجاز: فقط کاربران خاصی را اجازه دهید به SSH متصل شوند.
۲. امنیت شبکه و مدیریت فایروال
فایروال خط مقدم دفاعی سرور شماست. وظیفه آن کنترل ترافیک ورودی و خروجی بر اساس قوانین مشخص است.
۲.۱ استفاده از UFW یا IPTables
در توزیعهایی مانند Ubuntu، ابزار UFW (Uncomplicated Firewall) بهترین گزینه برای مدیریت ساده و موثر است. شما باید اصل "همه چیز بسته، مگر موارد ضروری" را رعایت کنید.
نمونه دستورات برای تنظیم امن:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 2244/tcp (پورت SSH جدید شما)
sudo ufw allow 80/tcp (HTTP)
sudo ufw allow 443/tcp (HTTPS)
sudo ufw enable
۲.۲ جلوگیری از حملات Brute-force با Fail2Ban
حملات Brute-force شامل تلاشهای مکرر برای حدس زدن پسورد است. ابزار Fail2Ban با بررسی لاگهای سیستم، اگر متوجه تلاشهای مشکوک و مکرر از یک IP شود، آن را به صورت خودکار برای مدتی مشخص مسدود میکند. این ابزار برای محافظت از SSH، FTP و سرویسهای ایمیل بسیار حیاتی است.
۳. مدیریت آپدیتها و وصلههای امنیتی (Patch Management)
بسیاری از حملات از طریق بهرهبرداری از آسیبپذیریهای شناخته شده (CVEs) انجام میشوند که در نسخههای قدیمی نرمافزارها وجود دارند. حفظ سیستم بهروز است، حیاتیترین وظیفه مدیر سرور است.
- آپدیت مداوم سیستمعامل: همیشه از دستورات
sudo apt update && sudo apt upgrade(در دبیان/اوبونتو) استفاده کنید. - استفاده از Unattended Upgrades: برای جلوگیری از فراموشی، قابلیت آپدیت خودکار وصلههای امنیتی را فعال کنید تا سیستم به طور خودکار وصلهها را نصب کند.
- مانیتورینگ نسخههای نرمافزار: همیشه بدانید چه نسخهای از Nginx، MySQL یا PHP روی سرور شما در حال اجراست.
۴. مانیتورینگ و ثبت وقایع (Logging & Monitoring)
شما نمیتوانید چیزی را که نمیبینید، محافظت کنید. ثبت وقایع (Logging) به شما اجازه میدهد تا در صورت بروز حادثه، بفهمید چه اتفاقی افتاده است.
۴.۱ بررسی لاگها
فایلهای لاگ در مسیر /var/log قرار دارند. بررسی مداوم فایلهای زیر توصیه میشود:
/var/log/auth.log: برای مشاهده تمامی تلاشهای ورود به سیستم.
... ادامه مقاله در وبسایت AUAZ.ir
گفتوگو
دیدگاهها(۰)